В эпоху, когда более 11 000 публично зарегистрированных киберинцидентов потрясли организации по всему Европейскому союзу[1] всего за один год – при этом DDoS-атаки вышли на первое место, а программы-вымогатели (вредоносное ПО) по-прежнему ответственны почти за половину всех значительных инцидентов безопасности – новый Закон об информационной безопасности в Сербии появляется в исключительно важный момент. По другую сторону Атлантики отчет DBIR[2] компании Verizon показывает, что только за 2023 год было зафиксировано более 30 000 инцидентов, поставивших под угрозу безопасность, а почти 10 000 случаев подтверждены как серьезные нарушения безопасности – что выявило уязвимости во всех отраслях. Цена этих инцидентов продолжает расти – средняя стоимость инцидента безопасности в 2024 году составляет 4,88 миллиона долларов США[3].
Для субъектов хозяйственной деятельности эти данные ясно указывают на одно: информационная безопасность больше не может рассматриваться как второстепенный вопрос.
31.10.2025 года вступил в силу новый Закон об информационной безопасности, который представляет собой ключевой шаг к усилению защиты информации, инфраструктуры и цифровых систем в Республике Сербия.
Учитывая значение цифровой трансформации и все более частые угрозы в киберпространстве, способные привести к неизмеримым последствиям, было необходимо обновить правовую базу в этой области, чтобы повысить безопасность и устойчивость информационных систем.
Кроме того, с принятием Директивы NIS2 стало необходимым дальнейшее согласование законодательства Республики Сербия с нормами Европейского союза. Эта директива вносит существенные новшества по сравнению с предыдущей Директивой NIS, прежде всего за счет расширения сферы применения и установления новых стандартов в области кибербезопасности.
Одновременно ускоренное развитие искусственного интеллекта (ИИ) привносит новые сложности в сферу кибербезопасности и защиты данных. Системы на основе искусственного интеллекта все чаще используются для выявления киберугроз и реагирования на них, но одновременно открывают и создают новые уязвимости, требующие правового регулирования. Поскольку искусственный интеллект продолжает формировать цифровую среду, обеспечение сильного и адаптивного регуляторного подхода становится еще более важным для защиты чувствительных данных и сохранения доверия к цифровым экосистемам.
Содержание
- Новый Закон об информационной безопасности в свете принятия Директивы NIS2
- Каковы важнейшие новшества нового Закона об информационной безопасности?
- Влияние нового Закона об информационной безопасности и Директивы NIS2 на компании в Сербии
- Своевременное отслеживание новых тенденций в кибербезопасности
- Часто задаваемые вопросы о новом Законе об информационной безопасности
1. Новый Закон об информационной безопасности в свете принятия Директивы NIS2
Коротко: Республика Сербия в процессе сближения с ЕС обязана привести свое законодательство об информационной безопасности в соответствие с Директивой NIS2 2022 года. Новый Закон об информационной безопасности расширяет и совершенствует действующие положения, чтобы ответить на все более сложные кибервызовы.
Поскольку киберугрозы развиваются, а технологии быстро меняются, существует постоянная необходимость совершенствования действующего законодательства, чтобы Сербия оставалась в соответствии с новейшими международными стандартами и своевременно следовала развитию регуляторных тенденций в этой области. В процессе выполнения условий полноправного членства в Европейском союзе Республика Сербия обязана привести свое законодательство в соответствие с правовыми достижениями (acquis) Европейского союза в области информационной безопасности.
Европейский союз завершил и пересмотрел свою нормативную базу, приняв Закон о кибербезопасности (Cybersecurity Act)[4] в 2019 году, а также приняв новую Директиву NIS2[5] в 2022 году, что является частью более широких усилий Европейского союза по повышению уровня защиты критически важных секторов и услуг на всей территории Союза с учетом растущих угроз кибератак.
Новый Закон об информационной безопасности (далее – «Новый Закон об информационной безопасности»)[6], целью которого является согласование с Директивой NIS2, стремится расширить и усовершенствовать действующие положения, чтобы адекватно ответить на все более сложные вызовы киберсреды.
Чтобы Республика Сербия успешно вошла в единый европейский цифровой рынок, необходимо обеспечить регуляторные и институциональные условия для ускоренного развития рынка электронных коммуникаций в Республике Сербия, а также гарантировать, что это развитие будет происходить в безопасных условиях как для граждан, так и для компаний.
2. Каковы важнейшие новшества нового Закона об информационной безопасности?
Коротко: Новый Закон расширяет сферу применения на новые секторы (здравоохранение, автомобильная промышленность, производство продуктов питания), переопределяет ключевых субъектов как приоритетных и важных операторов, вводит Канцелярию по информационной безопасности, строгий срок в 24 часа для уведомления об инцидентах, категоризацию инцидентов, расширенные полномочия инспекторов, сертификацию и новую систему штрафов.
Ниже приведены лишь некоторые из многочисленных изменений, которые вносит Новый Закон об информационной безопасности.
Новые правила теперь охватывают субъектов в секторах, которые ранее не были охвачены законодательным регулированием: производство продуктов питания, автомобильная промышленность и другие. Особое внимание будет уделено системам, надежная работа которых имеет ключевое значение для общего благополучия, особенно медицинским учреждениям, почтовым услугам, услугам по обращению с отходами и т. п.
Нарушение безопасности любой из этих жизненно важных инфраструктур могло бы не только остановить базовые услуги, но и поставить под угрозу безопасность отдельных граждан.
Правительство Республики Сербия обязано в течение одного года со дня вступления в силу Нового Закона принять подзаконные акты, которые более детально определят критерии отнесения операторов ИКТ-систем к категориям приоритетных и важных. Эти критерии будут иметь ключевое значение для практического применения закона, поскольку точно определят, какие компании подпадают под более строгий, а какие – под более мягкий режим обязанностей. Ожидается, что в этом процессе Правительство будет руководствоваться стандартами практики ЕС, прежде всего предусмотренными Директивой NIS2, которые учитывают размер организации, число сотрудников и годовой доход, а также значение услуг, предоставляемых компанией, для функционирования общества и экономики. Таким образом будет обеспечена соразмерность обязанностей рискам и одновременно предотвращена чрезмерная административная нагрузка на малые и средние предприятия.
Пример: Компания, управляющая платежной платформой и обрабатывающая электронные транзакции между пользователями и банками, включая процессинг карт, верификацию платежей и цифровые кошельки, относится к сектору финансовых услуг. Ввиду ключевой роли в функционировании платежного оборота эта система считается приоритетной ИКТ-системой особого значения.
1. Переопределение ключевых субъектов
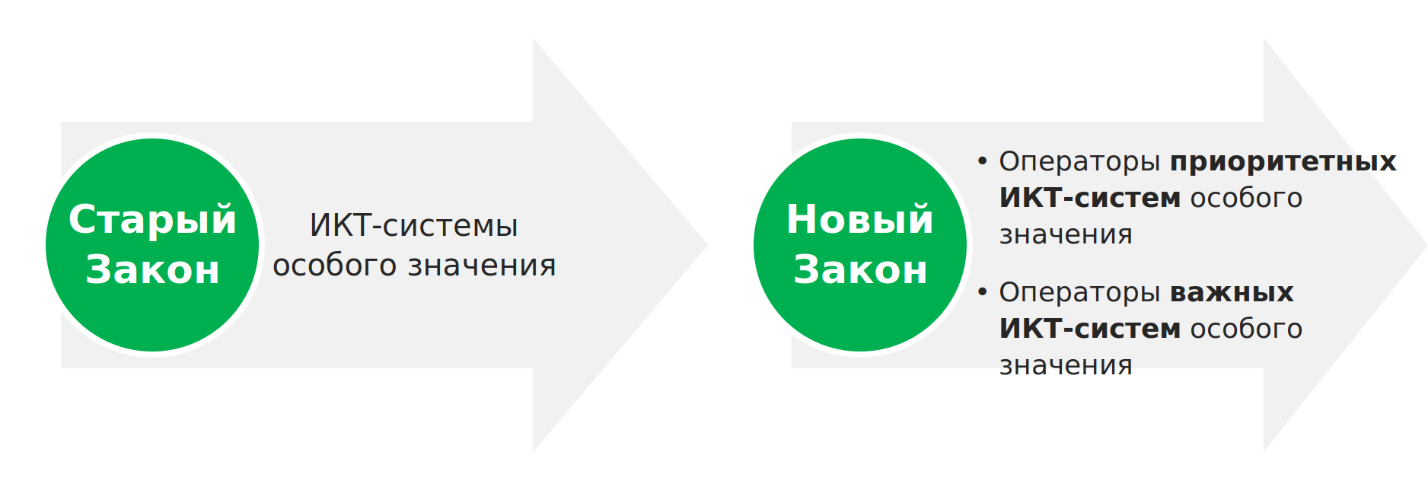
Новый Закон об информационной безопасности определяет операторов информационно-коммуникационных систем (ИКТ)[7] особого значения и вводит их разделение на приоритетных и важных операторов (совместно: «Операторы»).
Операторы приоритетных ИКТ-систем особого значения, унаследовавшие роль прежних ИКТ-систем особого значения, теперь расширены на секторы водоснабжения, управления сточными водами, управления ИКТ-услугами, предоставляемыми операторам приоритетных ИКТ-систем особого значения, а также на поставщиков квалифицированных доверительных услуг, услуг DNS и управление реестром доменов верхнего уровня, за исключением операторов корневых серверов имен (root name servers).
Пример: Частная сеть больниц использует цифровую информационную систему для ведения карт пациентов, записи на прием и диагностических устройств, подключенных к сети. Ввиду обработки чувствительных данных и влияния на безопасность пациентов система относится к приоритетным ИКТ-системам особого значения.
Пример: Ведущая платформа электронной торговли с веб-сайтом для покупок, API для интеграции продавцов и сервисами платежных услуг теперь, в соответствии с расширенным охватом понятия «услуги информационного общества», классифицируется как важная ИКТ-система особого значения. Компания, владеющая этой платформой, должна соответствовать требованиям Нового Закона об информационной безопасности.
Для многих частных компаний, предоставляющих ИКТ-услуги поддержки приоритетным операторам, Новый Закон означает, что они и сами автоматически подпадают под более строгий режим обязанностей в области безопасности.
С другой стороны, операторы важных ИКТ-систем особого значения охватывают, среди прочего, секторы почтовых услуг, производство компьютеров, электронной и оптической продукции, электрооборудования, машин и устройств, автотранспортных средств, медицинских изделий, а также услуги информационного общества в смысле Закона об электронной торговле и т. д.
2. Новые обязанности Операторов
Помимо всех обязанностей, предусмотренных действующим Законом, Операторы теперь будут иметь дополнительный набор обязанностей, таких как:
- Обязательное проведение оценки рисков и принятие акта об оценке рисков (пересматриваемого не реже одного раза в год), то есть акта об оценке безопасности,
- Обязанность подавать уведомления не только об инцидентах (как ранее), но и о серьезных угрозах для ИКТ-системы особого значения.
3. Введение нового надзорного органа
Вводится Канцелярия по информационной безопасности (далее – «Канцелярия»), которая возьмет на себя полномочия национального CERT[8].
Канцелярия будет иметь статус самостоятельного регуляторного агентства, ответственного за координацию реагирования на инциденты на национальном уровне, повышение готовности государства и обеспечение быстрого вмешательства и устранения последствий при возникновении события безопасности.
4. Строгий срок уведомления об инцидентах
Операторы обязаны без промедления, но не позднее 24 часов с момента, когда им стало известно об инциденте, подать уведомление об инциденте, который может оказать значительное влияние на информационную безопасность, в соответствии со строгой формальной процедурой обновления информации об инциденте. Кроме того, сведения, которые Операторы обязаны предоставить при уведомлении об инциденте, теперь точно установлены.
Эта обязанность в значительной мере согласована с требованиями об уведомлении о нарушении защиты данных в соответствии с Общим регламентом по защите данных (GDPR) и Законом о защите персональных данных Республики Сербия (ЗЗПЛ). В соответствии с этими законами контролеры данных обязаны уведомить компетентный орган – например, Уполномоченного в Сербии или компетентный надзорный орган по защите данных в Европейском союзе – о нарушении защиты персональных данных в течение 72 часов с момента, когда им стало о нем известно, за исключением случаев, когда нельзя ожидать, что нарушение создает риск для прав и свобод физических лиц.
Аналогичным образом, как Операторы в рамках новой системы кибербезопасности обязаны соблюдать структурированную процедуру уведомления об инцидентах, так и контролеры данных согласно GDPR и ЗЗПЛ должны предоставить точный набор сведений о нарушении, включая его характер, масштаб, возможные последствия и меры, принятые для смягчения ущерба.
Согласование требований об уведомлении об инцидентах в рамках норм о кибербезопасности и защите данных дополнительно подчеркивает растущее внимание регуляторов к своевременному и прозрачному реагированию на угрозы безопасности, что обеспечивает как устойчивость информационных систем, так и защиту данных граждан.
5. Введение категоризации инцидентов
Инциденты в ИКТ-системах особого значения, которые могут оказать значительное влияние на информационную безопасность, классифицируются по уровню опасности с учетом последствий инцидента на следующие категории:
- низкий,
- средний,
- высокий и
- очень высокий.
В зависимости от категоризации инцидента, которая будет урегулирована отдельным подзаконным актом, на Операторов возлагаются различные обязанности.
6. Расширение полномочий инспекторов по информационной безопасности
Инспекторам по информационной безопасности теперь предоставлены дополнительные полномочия, позволяющие им предписать поднадзорному субъекту определенным образом сделать общедоступной информацию о несоответствии положениям закона, в отношении которой существует обоснованный общественный интерес, а также предписать назначение лица с точно определенными полномочиями внутри этого субъекта, которое в течение определенного периода времени будет надзирать за соблюдением положений закона и назначенных мер и отслеживать его.
7. Введение сертификации
Одним из полномочий Канцелярии является проведение сертификации ИКТ-систем, ИКТ-продуктов, ИКТ-процессов и ИКТ-услуг, за исключением систем, продуктов, процессов и услуг, предназначенных для обороны и безопасности. Эта сертификация не только будет способствовать повышению стандартов безопасности, но и укрепит доверие клиентов и конкурентное преимущество компаний, которые решат пройти сертификацию.
8. Новая система штрафов
Размер денежных штрафов зависит от того, является ли оператор ИКТ-системы особого значения приоритетным или важным оператором. Так, штрафы выше для операторов приоритетных ИКТ-систем особого значения, чем для операторов важных ИКТ-систем особого значения, и составляют до 2 000 000,00 RSD (около 17 000 EUR) для операторов приоритетных ИКТ-систем особого значения и до 1 000 000,00 RSD (около 8 500 EUR) для операторов важных ИКТ-систем особого значения.
3. Влияние нового Закона об информационной безопасности и Директивы NIS2 на компании в Сербии
Коротко: Компании столкнутся с расширенной сферой регулирования и возросшими расходами на соответствие требованиям, однако соответствие принесет и преимущества: большее доверие пользователей и инвесторов, меньший риск инцидентов и более простое сотрудничество с партнерами из ЕС.
1. Главные вызовы
- Расширение секторов, охваченных Операторами: Новый Закон об информационной безопасности, расширяя секторы, к которым он применяется, охватывает значительно большее число компаний, которые окажутся под усиленным правовым надзором. Это возложит на них новые обязанности, заставит активно заниматься этой областью и повлияет на их повседневную деятельность – от безопасности данных до операционных стратегий на случай инцидентов.
- Возросшие расходы на соответствие требованиям: Приведение в соответствие с новыми правилами повлечет рост расходов для компаний в Республике Сербия, поскольку им придется инвестировать в более сильную инфраструктуру информационных систем, внедрять новые системы защиты, привлекать дополнительных специалистов и обучать сотрудников, чтобы выполнить требования нового Закона об информационной безопасности. Ожидается, что местным компаниям, особенно в критически важных секторах, придется вложиться в более совершенные системы защиты, чтобы обеспечить непрерывность бизнеса в случае инцидента.
2. Преимущества
- Рост доверия пользователей и инвесторов: Соответствие современным нормам, а также международным стандартам может привести к большей защищенности пользовательских данных, что способствует укреплению репутации компании, доверия пользователей и инвесторов и формирует доверие к деятельности фирмы. Независимо от того, находится ли компания в процессе оценки поставщиков, рассмотрения возможностей слияний и поглощений или привлечения новых инвесторов, доказуемое соответствие является признаком надлежащего управления и внушает доверие всем заинтересованным сторонам на всех этапах.
- Снижение рисков и вызовов в бизнесе: Повышение безопасности данных и инфраструктуры, а также внедрение и поддержание систем безопасности способствуют снижению числа инцидентов и рисков для бизнес-операций. Усиление критериев безопасности снижает риск инцидентов, повреждения систем и утечек данных.
- Расширение сотрудничества с партнерами из ЕС: По мере приближения Республики Сербия к соответствию стандартам ЕС отечественным компаниям будет проще сотрудничать с компаниями из Европейского союза, поскольку у них будут согласованные стандарты безопасности. Это снизит риск потенциальных проблем в международной торговле и бизнесе. Кроме того, благодаря согласованию с Директивой NIS2 компании в Республике Сербия могут стать более конкурентоспособными на рынке ЕС и на международной арене, увеличив тем самым число клиентов, потребителей и пользователей.
4. Своевременное отслеживание новых тенденций в кибербезопасности
С постоянным ростом использования информационно-коммуникационных технологий (ИКТ) в повседневной жизни, а также с увеличением числа услуг, предоставляемых гражданам в электронном виде, необходимо своевременно отвечать на вызовы кибербезопасности. Кроме того, постоянное отслеживание регуляторных новшеств и развития этого динамичного сектора имеет ключевое значение для сохранения конкурентоспособности на рынке.
Соответствие новому Закону об информационной безопасности, а опосредованно и Директиве NIS2 и ее требованиям, станет серьезным вызовом для компаний, но и значительным шагом к большей безопасности в цифровой среде. Это обеспечит более безопасное использование цифровых услуг, снизит риск инцидентов и создаст условия для привлечения инвестиций в сектор ИКТ.
Хотя компаниям в Республике Сербия придется вложить дополнительные ресурсы и выполнить новые законодательные обязанности, что потребует надлежащей поддержки и сопровождения, этот процесс будет способствовать их конкурентоспособности, а также доверию потребителей и пользователей, что имеет ключевое значение для интеграции в европейское экономическое пространство.
5. Часто задаваемые вопросы о новом Законе об информационной безопасности
В какой срок Операторы обязаны уведомить об инциденте безопасности?
Операторы обязаны без промедления, но не позднее 24 часов с момента, когда им стало известно об инциденте, подать уведомление об инциденте, который может оказать значительное влияние на информационную безопасность, в соответствии со строгой формальной процедурой уведомления.
Какие новые секторы охватывает новый Закон об информационной безопасности?
Новые правила теперь охватывают субъектов в секторах, которые ранее не регулировались, таких как производство продуктов питания, автомобильная промышленность и здравоохранение, с особым вниманием к медицинским учреждениям, почтовым услугам и обращению с отходами, учитывая их значение для общего благополучия граждан.
В чем разница между приоритетными и важными операторами ИКТ?
Операторы приоритетных ИКТ-систем особого значения подпадают под более строгий режим обязанностей, включая проверку соответствия мер защиты два раза в год и более высокие штрафы (до 2 000 000 RSD), тогда как операторы важных ИКТ-систем имеют более мягкий режим обязанностей и более низкие штрафы (до 1 000 000 RSD).
Какие штрафы предусмотрены новым Законом об информационной безопасности?
Денежные штрафы составляют до 2 000 000,00 RSD (около 17 000 EUR) для операторов приоритетных ИКТ-систем особого значения и до 1 000 000,00 RSD (около 8 500 EUR) для операторов важных ИКТ-систем особого значения.
Какой орган берет на себя полномочия национального CERT?
Вводится Канцелярия по информационной безопасности, которая будет иметь статус самостоятельного регуляторного агентства, ответственного за координацию реагирования на инциденты на национальном уровне, а также за сертификацию ИКТ-систем, продуктов, процессов и услуг.
Правовые примечания и источники
- Агентство Европейского союза по кибербезопасности (ENISA), отчет об угрозах.
- Verizon, 2024 Data Breach Investigations Report.
- IBM, Отчет о стоимости утечек данных за 2024 год.
- Регламент (ЕС) 2019/881 Европейского парламента и Совета от 17 апреля 2019 года об Агентстве Европейского союза по кибербезопасности и о сертификации кибербезопасности информационно-коммуникационных технологий, а также об отмене Регламента (ЕС) № 526/2013 – eur-lex.europa.eu.
- Директива (ЕС) 2022/2555 Европейского парламента и Совета от 14 декабря 2022 года о мерах по обеспечению высокого общего уровня кибербезопасности на всей территории Союза, вносящая изменения в Регламент (ЕС) № 910/2014 и Директиву (ЕС) 2018/1972 и отменяющая Директиву (ЕС) 2016/1148 – eur-lex.europa.eu.
- Закон об информационной безопасности («Официальный вестник РС», № 91/2025).
- Информационно-коммуникационная система (сокращенно: ИКТ-система).
- Центр предотвращения рисков безопасности в ИКТ-системах.
Обновила: Мария Веселинович, Адвокат · Посмотреть биографию
Связанные члены команды
Tijana Žunić MarićAdvokat
Attorney at Law